Con la newsletter del 30 maggio 2025, il Garante privacy ha dato notizia della pubblicazione del provvedimento emesso il 29 aprile contro la Regione Lombardia per alcune violazioni incentrate soprattutto sulla non corretta applicazione delle norme del codice privacy che richiamano gli articoli 4 e 8 dello Statuto dei lavoratori, in relazione all’uso della tecnologia per finalità di cybersecurity.
Fatti
L’autorità aveva avviato un’attività ispettiva d’ufficio nei confronti della Regione Lombardia per verificare l’osservanza delle norme in materia di protezione dei dati personali nell’ambito lavorativo, inclusa la modalità di “lavoro agile”.
Dagli accertamenti è emerso che la Regione Lombardia utilizzava strumenti informatici secondo un proprio regolamento, come segue.
- Navigazione Internet: La navigazione era libera ad eccezione di una “black list”. Tutti i log di navigazione, inclusi i tentativi falliti di accesso, venivano conservati per 12 mesi sui server del proprio responsabile del trattamento, incaricato della gestione dell’infrastruttura tecnologica e della navigazione sicura. La Regione poteva risalire alla navigazione di una macchina specifica tramite la ricongiunzione di informazioni separate (utente e IP) in caso di richieste motivate dell’autorità giudiziaria o anomalie di traffico. Non era stato stipulato un accordo sindacale ai sensi dell’articolo 4 comma 1 della Legge 300/1970.
- Posta Elettronica (Microsoft 365): Il servizio era gestito da identico gestore. I log del servizio di posta elettronica (metadati) venivano raccolti dal responsabile del trattamento e conservati per 90 giorni per assistenza tecnica, senza accesso diretto da parte dei dipendenti. Per la posta elettronica, Microsoft consentiva la raccolta di metadati per 7 giorni direttamente sul server Exchange e mediante un report CSV con meno informazioni per 90 giorni, parametro temporale impostato da Microsoft e non riducibile.
- Servizio di Assistenza Tecnica: Il servizio prevedeva un numero telefonico dedicato e un portale. I ticket di assistenza venivano gestiti tramite una piattaforma, con conservazione dei dati per 78 mesi (6 anni + 6 mesi). Il personale della società fornitrice e alcuni dipendenti della Regione avevano accesso al sistema, con visibilità differenziata. I dati del sistema di ticketing, in una fase successiva, sarebbero stati conservati per 12 mesi con dati identificativi, poi anonimizzati per finalità amministrative.
- Separazione dei dati: La Regione ha evidenziato come l’organizzazione dei servizi di sicurezza preventiva è concepita in modo che nessun gestore poteva risalire autonomamente all’identificazione dell’utente. Infatti, il gestore proxy conservava i log di navigazione associati al solo l’IP della macchina; il gestore rete associava IP e MAC ADDRESS e il gestore della postazione di lavoro (PdL) associava MAC ADDRESS e nome utente. Gli allarmi di sicurezza erano analizzati in modo automatico e anonimo., e solo in caso di alto rischio si procedeva all’individuazione della postazione infetta.
Trattamento dei dati personali in ambito lavorativo
Il Garante ha innanzitutto ricordato il quadro normativo inerente ai trattamenti di dati personali in ambito lavorativo.
Il datore di lavoro può trattare i dati personali dei lavoratori, comprese le categorie particolari di dati (art. 9, GDPR), se il trattamento è necessario per la gestione del rapporto di lavoro o per adempiere a specifici obblighi o compiti derivanti dalla disciplina di settore (artt. 6.1.c), 9.2.b) e 4; 88 del GDPR). Il trattamento è lecito anche quando è «necessario per l’esecuzione di un compito di interesse pubblico o connesso all’esercizio di pubblici poteri di cui è investito il titolare del trattamento» [artt. 6.1, e), 2 e 3 del GDPR; 2-ter del Codice].
L’articolo 88 del GDPR consente agli Stati membri di introdurre o mantenere disposizioni più specifiche per garantire la protezione dei diritti e delle libertà degli interessati nell’ambito lavorativo.
In Italia, queste disposizioni specifiche includono gli articoli 113 e 114 del Codice in materia di protezione dei dati personali (d.lgs. n. 196/2003) e gli articoli 4 e 8 della legge n. 300/1970 (Statuto dei lavoratori), nonché l’articolo 10 del d.lgs. n. 276/2003, che tutelano la dignità delle persone sul luogo di lavoro e disciplinano i controlli da parte del datore di lavoro. L’osservanza di tali norme nazionali costituisce una condizione di liceità del trattamento dei dati. Il Garante ha specificamente notificato alla Commissione Europea, ai sensi dell’articolo 88, paragrafo 3, del Regolamento, queste norme più specifiche.
Normative nazionali specifiche e controlli a distanza

Talvolta, i pronunciamenti del Garante su questi temi sono criticati dai giuslavoristi (cioè, gli esperti in diritto del lavoro) come indebite invasioni di campo. Tuttavia, proprio la ricostruzione dell’excursus normativo citato è alla base della legittimazione degli interventi dell’autorità in questi ambiti. L’autorità di controllo ha competenza a eseguire i compiti e a esercitare i poteri che le sono conferiti dal Regolamento (art. 55.1, GDPR) e tra questi vi è la sorveglianza e l’assicurazione dell’applicazione del GDPR (art. 57.1.a), GDPR] il quale, tramite la norma di rinvio dell’articolo 88, include le disposizioni dei richiamati articoli 113 e 114 del codice privacy. Peraltro, istituzione e compiti dell’autorità di controllo trovano legittimazione nella norma primaria della Carta (art. 8.3, Carta) la quale, appunto, prevede che «il rispetto di tali norme (quelle sulla protezione dei dati personali n.d.r.) è soggetto al controllo di autorità indipendenti» nonché dal TFUE che contiene anch’esso una norma analoga (art. 16.1, TFUE).
In conclusione, il Garante ha la competenza di verificare che i trattamenti di dati personali relativi alle operazioni di controllo a distanza o alla raccolta di informazioni non pertinenti all’attitudine professionale dei lavoratori rispettino i principi e le regole della normativa sulla protezione dei dati; nonché che essi siano conformi agli articoli statutari richiamati dal codice privacy, la cui ottemperanza è una condizione di liceità dei trattamenti correlati.
Controlli a distanza
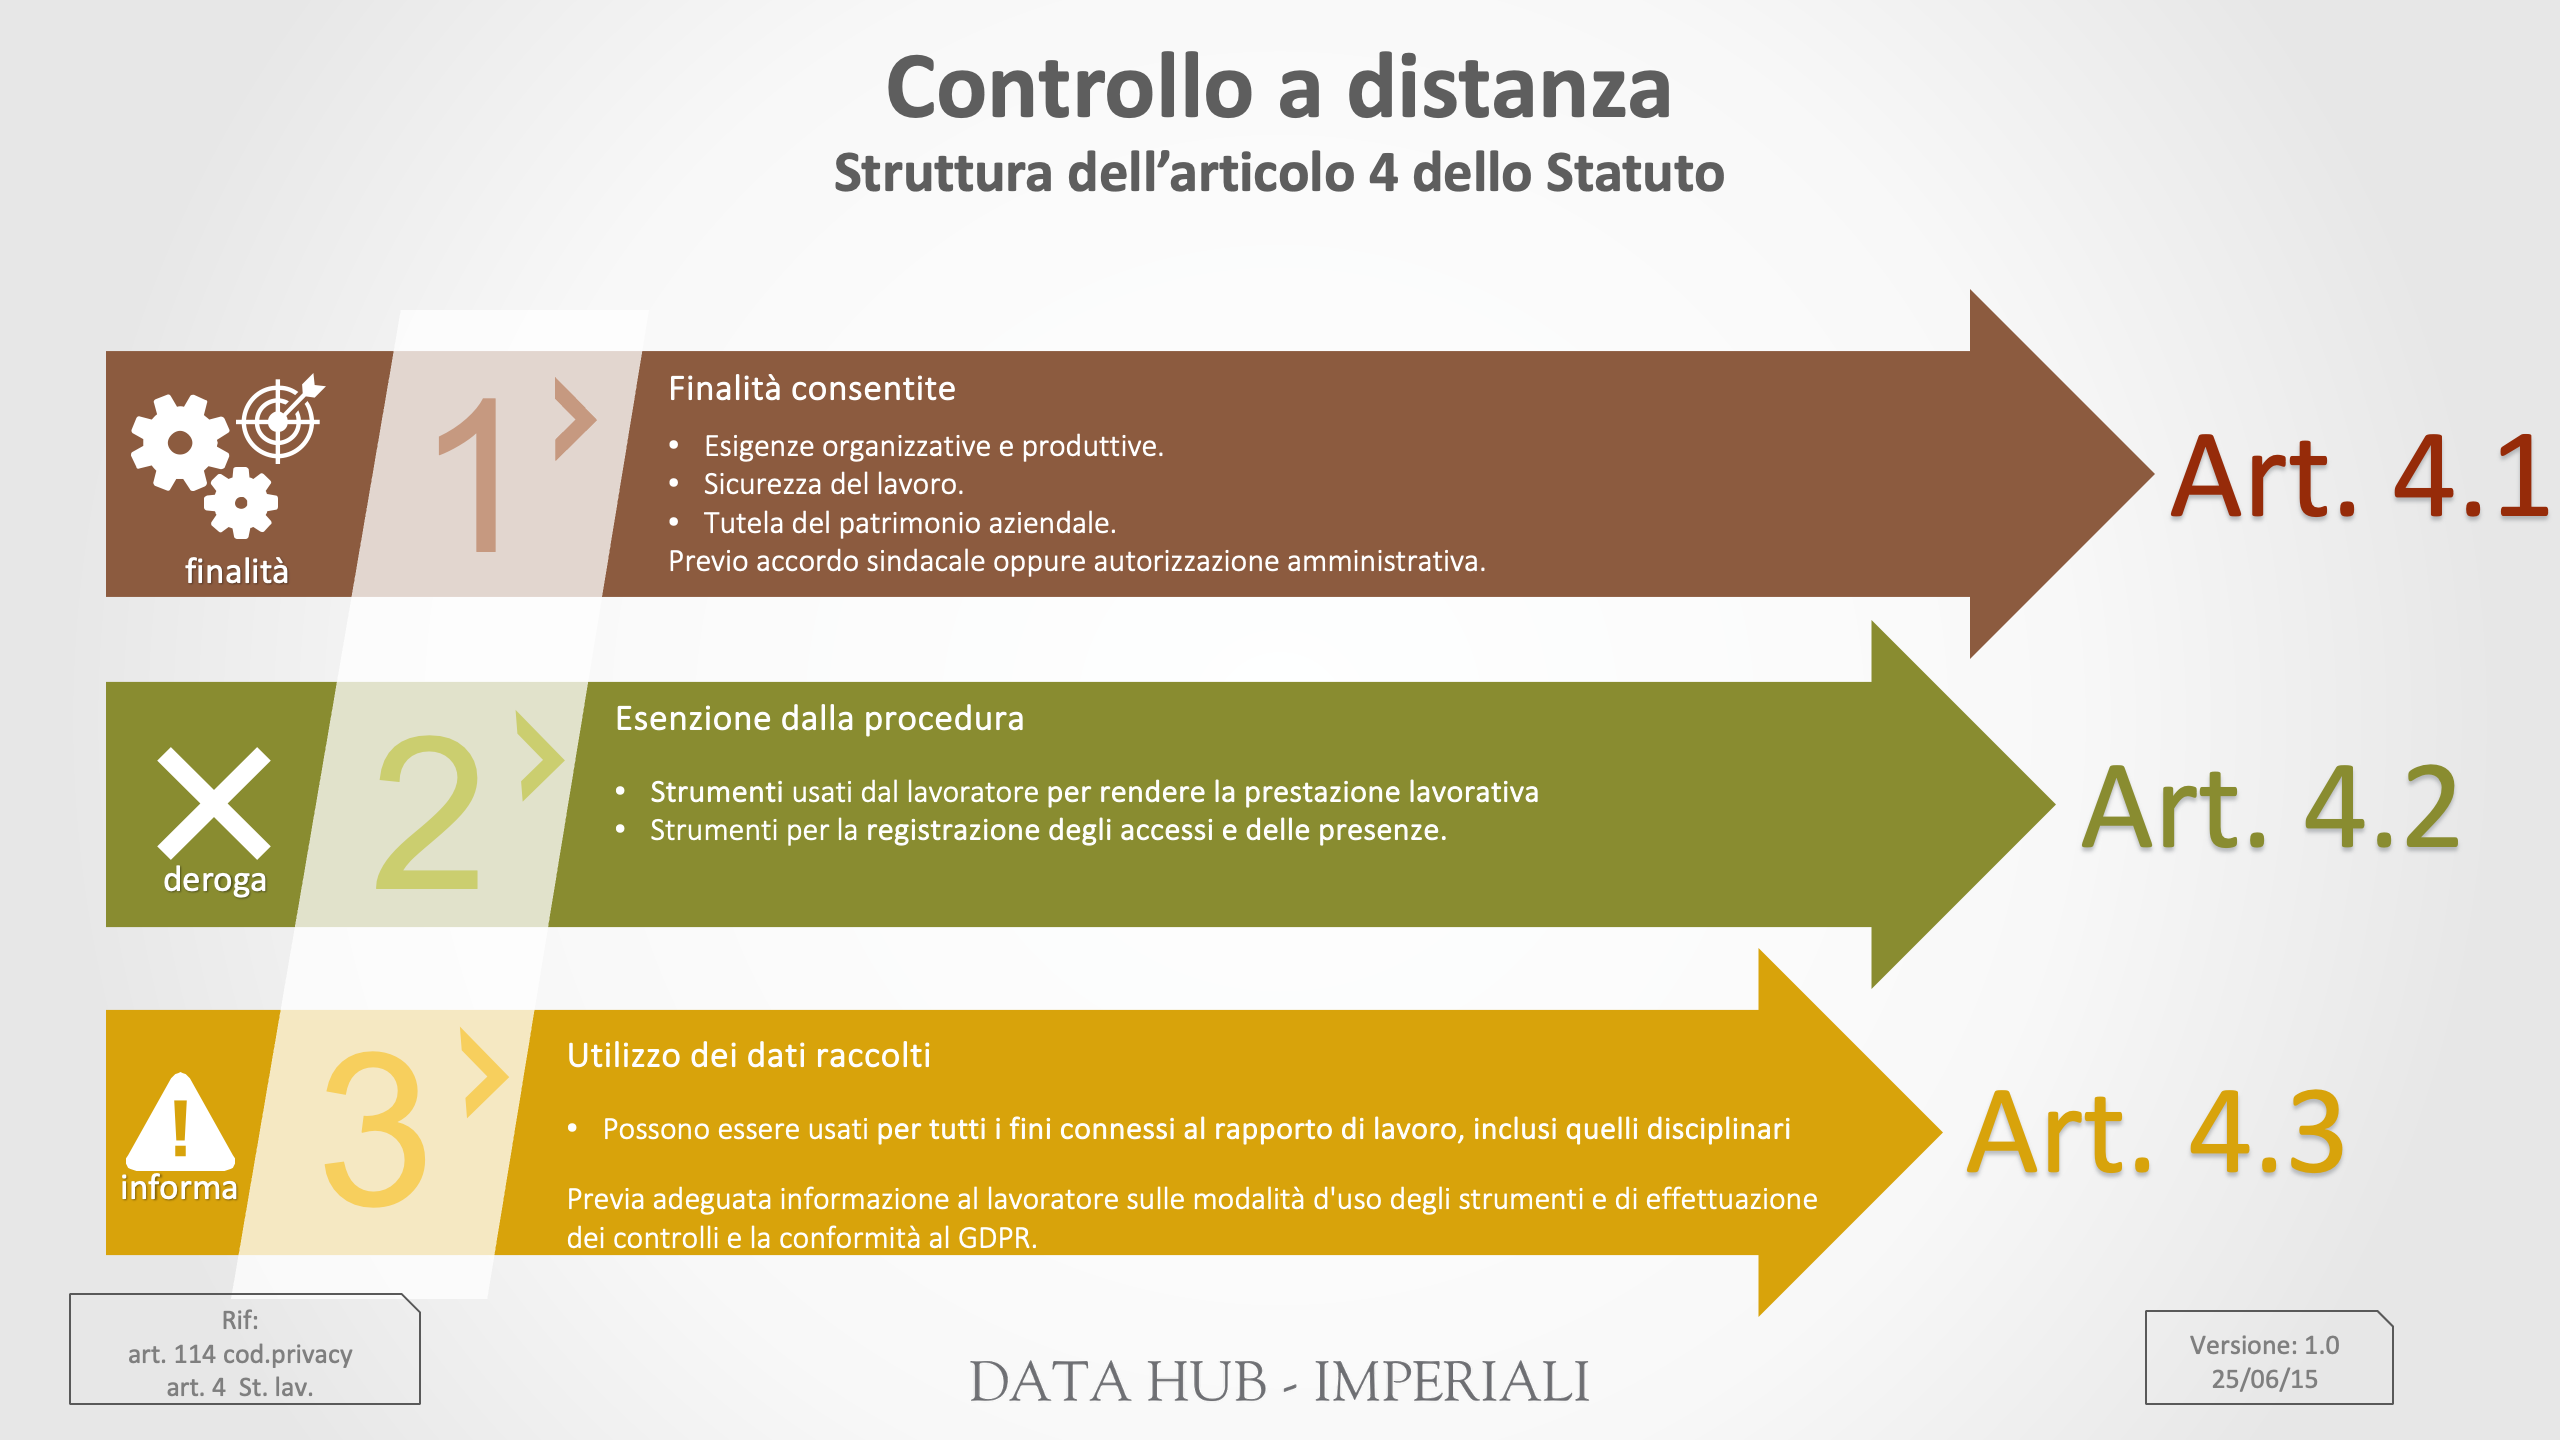
L’articolo 4 dello Statuto dei Lavoratori individua tassativamente le finalità (organizzative, produttive, di sicurezza del lavoro e di tutela del patrimonio aziendale) per le quali gli strumenti, dai quali derivi anche la possibilità di controllo a distanza dell’attività dei lavoratori, possono essere impiegati nel contesto lavorativo, stabilendo precise garanzie procedurali (accordo sindacale o autorizzazione pubblica).
Il secondo comma dello stesso articolo esonera dalla procedura quegli strumenti che siano essenziali per l’erogazione della prestazione. Esso costituisce un’eccezione al comma 1 e deve essere oggetto di stretta interpretazione. La Regione riteneva che la conservazione dei metadati per 90 giorni per finalità tecniche, relative al corretto funzionamento e regolare utilizzo del sistema di posta elettronica, unita a un’informazione trasparente dei lavoratori e controlli anonimi, indiretti e graduali, fosse sufficiente per rientrare nell’ambito del secondo comma dell’articolo 4 dello Statuto dei Lavoratori.
Sul punto, il Garante fornisce un’interessante chiave interpretativa per distinguere tra gli strumenti che possono rientrare nel comma 2 e quelli soggetti alla disciplina ordinaria del comma 1, che richiede il soddisfacimento della procedura.
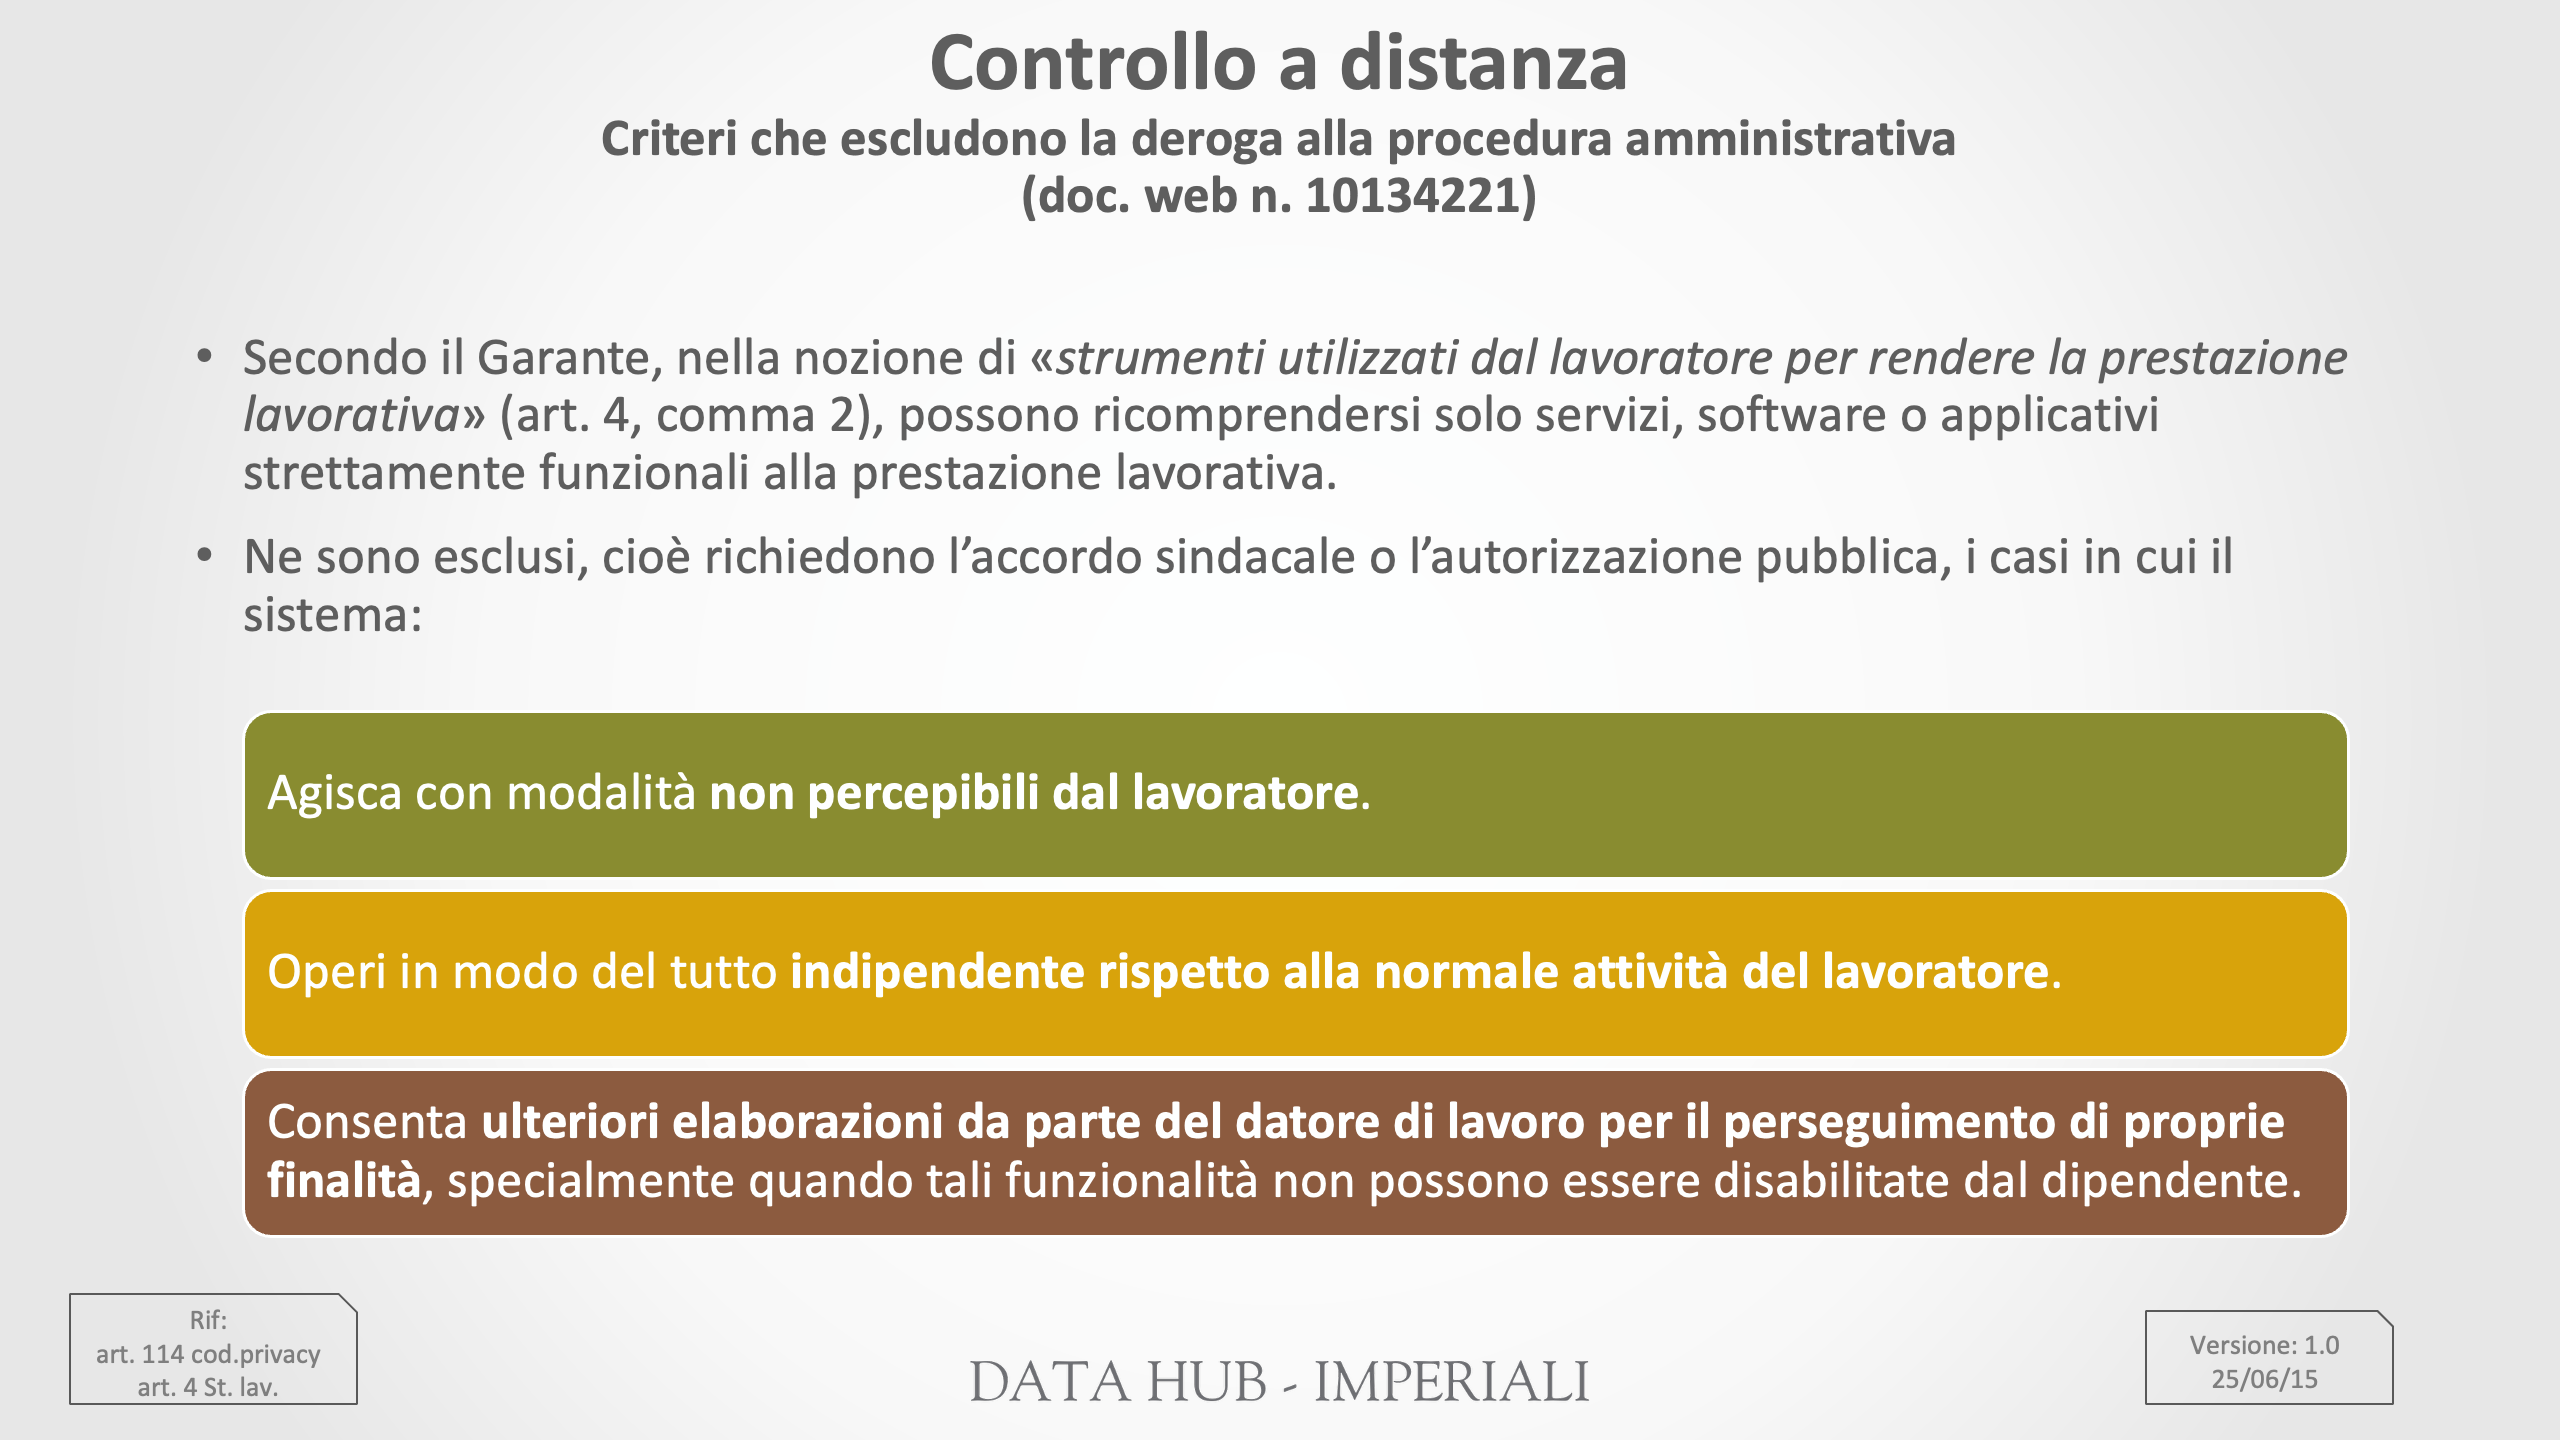
Secondo il Garante, nella nozione di «strumenti utilizzati dal lavoratore per rendere la prestazione lavorativa» (art. 4, comma 2), possono ricomprendersi solo servizi, software o applicativi strettamente funzionali alla prestazione lavorativa.
La deroga del comma 2 non è applicabile e, di contro, trova applicazione il comma 1 (che richiede accordo sindacale o autorizzazione pubblica) nei casi in cui il sistema:
- Agisca con modalità non percepibili dal lavoratore.
- Operi in modo del tutto indipendente rispetto alla normale attività del lavoratore.
- Consenta ulteriori elaborazioni da parte del datore di lavoro per il perseguimento di proprie finalità, specialmente quando tali funzionalità non possono essere disabilitate dal dipendente.
CONTINUA…..
